|
철도·도로·공항 등 국민안전과 주택·부동산·토지·공간정보 등 국민재산을 동시에 책임지는 국토교통 분야의 사이버보안 관리체계를 보다 촘촘하게 정비해야 한다는 지적이 나왔다.
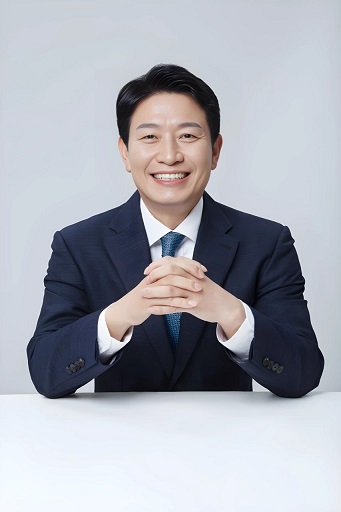
국회 국토교통위원회 조인철 의원(전남광주 서구갑)이 국토교통부와 산하기관의 사이버보안 관리체계를 점검한 결과, 국가 사이버보안 지침과 국토부 자체규정의 문언 차이는 물론, 기관별 사이버공격 통계의 집계 기준 등에서도 상당한 차이가 있는 것으로 나타났다.
앞서 조 의원실은 최근 5년간(2021~2025년) 국토부와 보안관제 적용 산하기관에서 사이버공격 시도 4,778건이 탐지됐고, 산하기관 31곳 중 11곳(35.5%)이 국가보안관제체계에 미연동된 사실을 지적한 바 있다.
이후 국토부가 미연동 기관의 조속한 연계를 추진하기로 한 가운데, 조 의원은 “보안관제망 연동은 기본적인 조치 일 뿐”이라며, 이를 실제로 뒷받침할 인력과 예산, 관리체계까지 함께 정비해야 한다고 강조했다.
■ 국가 지침은 ‘운영하여야’…국토부 자체규정은 ‘노력하여야’
2026년 5월 개정된 「국가 사이버보안 기본지침」은 국가기관과 공공기관 등을 포함한 ‘각급기관’의 사이버보안 업무에 적용된다. 지침은 정보화업무 담당인력 대비 10% 이상을 사이버보안 인력으로, 정보화예산 대비 15% 이상을 사이버보안 예산으로 운영하도록 규정하고 있다.
반면 현행 「국토교통부 정보보안업무규정」은 동일한 10%·15% 기준을 두면서도 “운영할 수 있도록 노력하여야 한다”고 규정해 국가 지침보다 문언상 의무 강도가 낮다.
국토부와 산하기관도 국가 기본지침 적용 대상인 만큼 국가 지침에 맞춰 규정을 정비하는 한편, 국토부와 산하기관의 실제 인력·예산 충족 현황도 전수점검할 필요가 있다고 지적했다.
■ 국민안전·재산 직결…국토교통 특성에 맞는 보안기준 필요
일부 정부기관은 정보보안 인력 비율뿐 아니라 기관 규모에 따른 최소 전담인원 등 보다 구체적인 관리기준을 운영한 사례도 있다. 과학기술정보통신부의 경우 산하 기관 규모에 따라 최소 2명에서 7명까지 정보보안 전담인력을 두도록 했다.
국토교통 분야는 업무 특성상 보다 세밀한 관리가 요구된다. 철도·도로·항공 시스템은 장애 발생 시 국민의 이동과 안전에 직접 영향을 줄 수 있고, 부동산·토지·공간정보는 국민재산과 밀접하게 연결돼 있기 때문이다.
이에 따라 기관 규모와 업무 중요도, 사고 발생 시 파급력을 고려해 필요한 인력·예산·관제·대응 수준을 국토부 차원에서 통합 관리하는 체계를 마련할 필요가 있다.
■ 같은 기관인데 공격건수 큰 차이…“기본 통계부터 기준 맞춰야”
사이버공격 통계의 집계방식도 정비가 필요한 것으로 나타났다.
의원실이 국토부와 국가철도공단 자료를 비교한 결과 국가철도공단의 사이버공격 시도는 국토부 보안관제 통계상 2023년 2건, 2024년 0건, 2025년 4건이었다. 반면 철도공단 자체 집계는 같은 기간 5,795건, 1만5,238건, 2만5,340건이었다.
LH도 국토부 관제통계는 2023년 5건, 2024년 2건, 2025년 26건인 반면, 자체 집계는 각각 590만 건, 372만 건, 421만4천 건으로 차이가 컸다.
이는 어느 한쪽의 통계가 잘못됐다는 의미라기보다 관제 장비의 탐지 범위, 공격 건수의 산정 단위, 중복 이벤트 처리방식 등 집계 기준이 서로 다를 가능성이 있다는 의미다.
다만 기본적인 집계기준이 서로 다르면 국토부가 산하기관별 사이버위협 수준을 동일한 기준으로 비교·분석하고 필요한 인력과 예산, 대응 수준을 판단하기 어렵다.
이에 ‘공격 시도’, ‘차단’, ‘실제 침해사고’ 등의 정의와 집계·보고기준을 정비하고, 국토부가 산하기관 전체의 사이버위협을 일관된 기준으로 파악·관리할 수 있는 체계를 구축할 필요가 있다는 지적이다.
■ 조인철 “사후수습보다 사전예방…국토교통형 사이버보안 기준 마련해야”
조인철 의원은 “최근 금융권의 잇따른 해킹사고에서 보듯 사이버보안은 사고가 난 뒤 수습해서는 늦다”며 “철도·도로·공항은 국민안전, 주택·부동산·토지·공간정보는 국민재산과 직결되는 만큼 국토교통 분야의 사이버보안은 더욱 선제적으로 관리해야 한다”고 밝혔다.
이어 조 의원은 “미연동 기관의 국가보안관제 연동을 서두르는 것은 필요한 조치지만 거기서 끝나서는 안 된다”며 “이번 기회에 기관별 특성과 위험도에 따라 인력·예산·관제·대응 체계를 촘촘하게 관리할 수 있는 ‘국토교통형 사이버보안 기준’을 마련해야 한다”고 강조했다.
< 저작권자 © 엔지티비 무단전재 및 재배포금지 / 기사제보 및 문의 ngtv@ngtv.tv > |


 편집 : 2026.11.6 금 12:45